ISO 27001 ve SOC 2: yazılım girişimleri için güvenlik belgeleri
Kurumsal müşterilerin neden güvenlik belgesi istediği, ISO 27001 ve SOC 2 arasındaki farklar, hazırlık süreci, maliyet ve zamanlama, erken aşamada yapılacaklar.
Yazan: Editör Ekibi
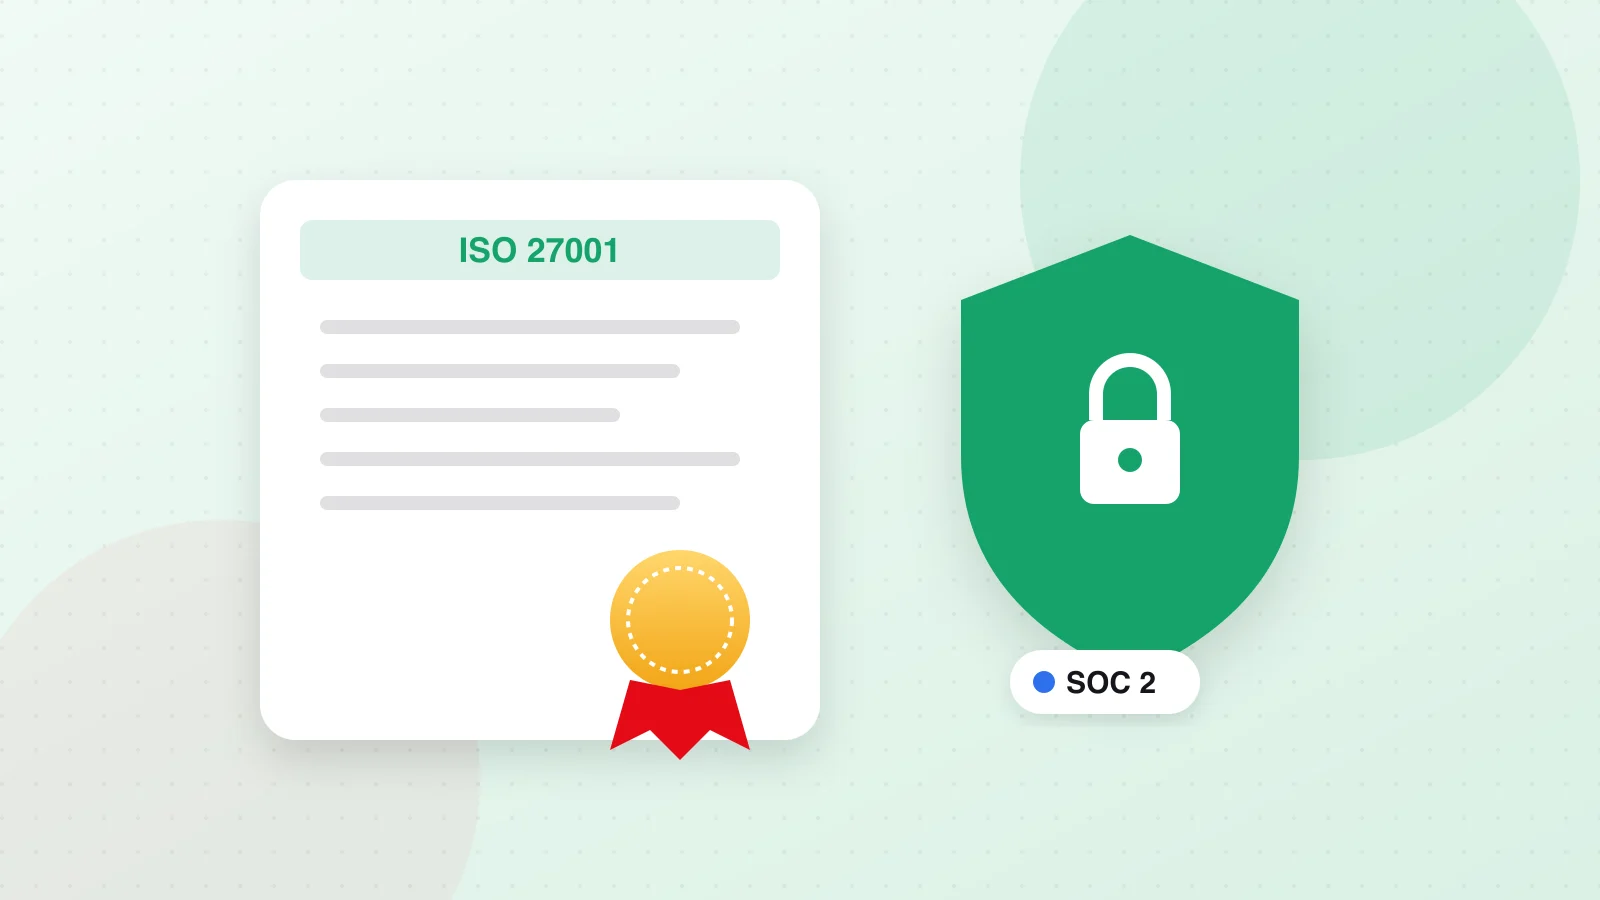
Kurumsal müşterilere yazılım satan girişimler, satış sürecinde çoğu zaman uzun bilgi güvenliği anketleri ve sertifika talepleriyle karşılaşır. ISO 27001 ve SOC 2, bu alanda en çok istenen iki çerçevedir. Doğru zamanda alınan bir belge, satış döngüsünü kısaltır ve güven sağlar.
Müşteriler neden istiyor?
Kurumlar, verilerini emanet ettikleri tedarikçilerin güvenlik risklerini yönetmek zorundadır. Bağımsız bir denetimle doğrulanmış bir güvenlik programı, her tedarikçiyi ayrı ayrı incelemekten daha güvenilir ve pratiktir. Kurumsal satış süreci için B2B satış rehberimize bakın.
ISO 27001
- Uluslararası bir bilgi güvenliği yönetim sistemi standardıdır.
- Risk değerlendirmesi, politikalar, kontroller ve sürekli iyileştirme döngüsü içerir.
- Akredite belgelendirme kuruluşlarınca denetlenir; belge genellikle üç yıl geçerlidir ve ara dönemlerde gözetim denetimleri yapılır.
- Avrupa, Orta Doğu ve Türkiye'de yaygın olarak talep edilir.
SOC 2
- ABD kaynaklı bir denetim çerçevesidir ve özellikle Kuzey Amerika'daki müşteriler tarafından istenir.
- Güvenlik, erişilebilirlik, işlem bütünlüğü, gizlilik ve mahremiyet ilkelerine göre değerlendirme yapılır.
- Tip I raporu kontrollerin belirli bir tarihteki tasarımını, Tip II raporu ise belirli bir süre boyunca etkin çalıştığını gösterir.
- Rapor bağımsız denetçiler tarafından hazırlanır; bir "sertifika" değil, denetim raporudur.
Hangisi?
Hedef pazarınız ve müşterilerinizin talebi belirleyicidir. Türkiye ve Avrupa odaklıysanız ISO 27001, ABD'ye satış yapıyorsanız SOC 2 genellikle önceliklidir. İki çerçevenin kontrolleri büyük ölçüde örtüştüğü için birinden diğerine geçiş daha kolaydır. Yurt dışı satış için yazılım ihracatı rehberimize bakın.
Hazırlık süreci
- Kapsamı belirleyin: hangi ürün, sistemler ve ekipler?
- Risk değerlendirmesi ve mevcut durum analizi yapın.
- Politikaları yazın: erişim, şifreleme, yedekleme, olay müdahalesi, tedarikçi yönetimi.
- Kontrolleri uygulayın ve kanıt toplayın; uyum otomasyon araçları bu işi kolaylaştırır.
- İç denetim ve ardından bağımsız denetim
Erken aşamada yapılacaklar
Belgeye hemen ihtiyacınız olmasa da şu temelleri baştan kurun:
- İki aşamalı doğrulama, erişim kontrolü ve cihaz güvenliği; bkz. siber güvenlik rehberi
- Kayıt altına alınan dağıtım süreçleri; bkz. DevOps rehberi
- Yedekleme ve olay müdahale planı
- KVKK uyumu; bkz. KVKK rehberi
- Hazır bir güvenlik dokümanı ve sık sorulan güvenlik soruları için standart cevaplar
Sonuç
Güvenlik belgeleri, kurumsal pazara açılan kapıdır. Talep somutlaştığında belgeye yatırım yapın, ama temelleri ilk günden kurun. Bu rehber genel bilgilendirme amaçlıdır; kapsam ve süreç için uzman danışmanlar ve denetim kuruluşlarıyla çalışın.
Bu rehber genel bilgilendirme amaçlıdır; hukuki, mali veya yatırım tavsiyesi değildir. Güncel şartlar için resmî kaynaklara ve uzmanlara danışın.